 0
বাংলাদেশের বেশিরভাগ ব্যবসার ওয়েবসাইট, নিউজ পোর্টাল আর অনলাইন শপ চলে ওয়ার্ডপ্রেস (WordPress) দিয়ে। তাই এই খবরটা আপনার জন্য: ২৮ অক্টোবর ২০২৬ WordPress তাদের নতুন নিরাপত্তা আপডেট WordPress 7.1.4 প্রকাশ করেছে। অফিসিয়াল ঘোষণায় এক ডজনের বেশি নিরাপত্তা সমস্যার সমাধানের কথা বলা হয়েছে। কিছু সংবাদমাধ্যম আলাদা আলাদা ত্রুটি গুনে সংখ্যাটা ২২ বলছে। WordPress-এর পরামর্শ একটাই: এখনই আপডেট করুন।
এই লেখায় সহজ ভাষায় বলছি কী ঠিক হলো, ওয়ার্ডপ্রেস আপডেট কিভাবে করবেন, আপনার সাইট আপডেট হয়েছে কিনা কীভাবে দেখবেন, আর আপডেটের আগে-পরে কী করবেন।
সংক্ষেপে: WordPress ড্যাশবোর্ড → Updates-এ গিয়ে দেখুন ভার্সন 7.1.4 কিনা। না হলে আগে ব্যাকআপ নিন, তারপর Update Now চাপুন।
WordPress 7.1.4-এ কী কী ঠিক হলো?
WordPress-এর অফিসিয়াল ঘোষণা অনুযায়ী মূল ত্রুটিগুলো এরকম:
- আপডেটের সময়ের দুর্বলতা: WordPress যখন আপডেট হচ্ছে, সেই অল্প সময়ের মধ্যে বাইরে থেকে কোড চালানোর (remote code execution) সুযোগ তৈরি হতে পারত। এটাই এবারের সবচেয়ে গুরুতর বিষয়।
- অনেকগুলো Stored XSS: ব্লক, Customizer, Interactivity API, ক্যাটাগরি ব্লক, প্লেলিস্ট আর ছবির ব্লকে। Stored XSS মানে কেউ সাইটে এমন কোড ঢুকিয়ে রাখতে পারে, যা অন্য কেউ (যেমন অ্যাডমিন) পেজ খুললে তার ব্রাউজারে চলে।
- প্রকাশ না করা Customizer পরিবর্তন লগইন ছাড়াই দেখা যাওয়ার সমস্যা।
- Interactivity API-তে একটা সার্ভিস বন্ধ করে দেওয়ার (denial of service) সমস্যা।
- কিছু ক্ষেত্রে Notes এমন ব্যবহারকারীও পড়তে পারতেন, যাদের সেই পোস্ট এডিট করার অনুমতি নেই।
সাথে WordPress-এর ভেতরের রুট সার্টিফিকেটের তালিকাও হালনাগাদ করা হয়েছে।
বেশিরভাগ XSS কাজে লাগাতে সাইটে অন্তত Contributor বা তার উপরের অ্যাকাউন্ট লাগে। তাই যেসব সাইটে অনেক লেখক বা কর্মী লগইন করেন (নিউজ সাইট, স্কুল-কলেজ, অফিসের সাইট), তাদের ঝুঁকি বেশি।
পুরনো ভার্সনে আছেন? আপনার জন্যও ফিক্স আছে
WordPress এই ফিক্সগুলো পুরনো শাখাগুলোতেও (৪.৭ পর্যন্ত) পাঠাচ্ছে। তবে মনে রাখুন, শুধু সর্বশেষ ভার্সনকেই পুরোপুরি সাপোর্ট করা হয়। পুরনো শাখায় থাকলে এবারের ফিক্স নিন, কিন্তু সামনে 7.1-এ যাওয়ার পরিকল্পনা করুন।
গত দুই মাসে এটা তৃতীয় নিরাপত্তা আপডেট
| তারিখ | ভার্সন | কী ছিল |
|---|---|---|
| ২২ সেপ্টেম্বর ২০২৬ | 7.1.2 | একটা critical ত্রুটির ফিক্স, যা প্রকাশের কয়েক ঘণ্টার মধ্যেই হ্যাকাররা কাজে লাগাতে শুরু করেছিল |
| ৬ অক্টোবর ২০২৬ | 7.1.3 | ৭টা নিরাপত্তা ফিক্স আর ৪টা বাগ ফিক্স |
| ২৮ অক্টোবর ২০২৬ | 7.1.4 | এই লেখার আপডেট |
শিক্ষাটা পরিষ্কার: ফিক্স প্রকাশ হলেই হ্যাকাররা সেটা দেখে দুর্বল সাইট খুঁজতে শুরু করে। আপডেটে দেরি মানে ঝুঁকি।
আপনার ওয়ার্ডপ্রেস সাইট আপডেট হয়েছে কিনা কিভাবে দেখবেন?
- সাইটের অ্যাডমিনে লগইন করুন (যেমন আপনারসাইট.com/wp-admin)।
- বাম মেনুতে Dashboard → Updates-এ যান।
- উপরে লেখা থাকবে আপনি কোন ভার্সনে আছেন। "You have the latest version of WordPress" দেখালে আপনি নিরাপদ।
- না দেখালে নিচের ধাপগুলো মেনে আপডেট করুন।
অনেক সাইটে নিরাপত্তা আপডেট নিজে থেকেই বসে যায় (automatic background updates)। তবুও একবার নিজে দেখে নিন, কারণ কোনো প্লাগিন বা সেটিং এটা বন্ধ করে রাখতে পারে।
ওয়ার্ডপ্রেস আপডেট কিভাবে করবেন: নিরাপদ ৫টা ধাপ
- আগে ব্যাকআপ নিন। cPanel-এর Backup বা আপনার ব্যাকআপ প্লাগিন দিয়ে ফাইল আর ডাটাবেস দুটোই। কেন জরুরি, পড়ুন: ওয়েবসাইট ব্যাকআপের ৩-২-১ নিয়ম।
- Dashboard → Updates → Update Now চাপুন। সাধারণত এক মিনিটের কম লাগে।
- প্লাগিন আর থিমও আপডেট করুন। কোর আপডেট করলেও পুরনো প্লাগিন খোলা দরজা হয়ে থাকে।
- সাইটটা একবার ঘুরে দেখুন: হোমপেজ, কনট্যাক্ট ফর্ম, অর্ডার পেজ ঠিকমতো খুলছে কিনা।
- অপ্রয়োজনীয় অ্যাকাউন্ট সরান। যারা আর কাজ করেন না, তাদের Editor বা Contributor অ্যাকাউন্ট মুছে দিন বা Subscriber করে দিন।
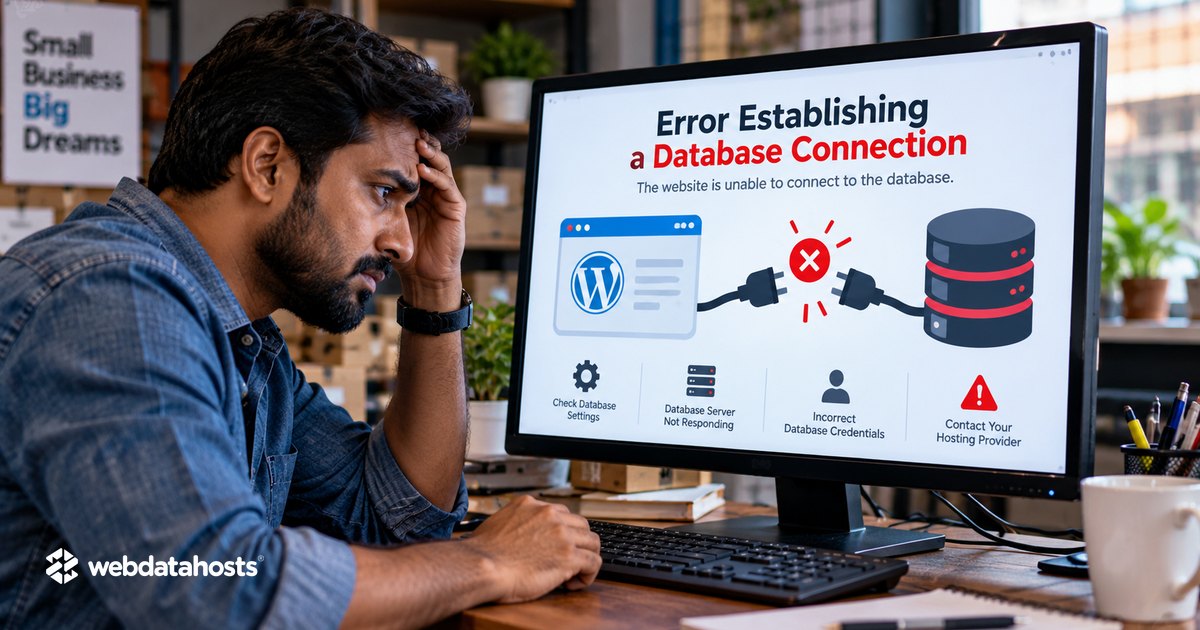
আপডেটের পর সাইট সাদা হয়ে গেলে বা এরর দেখালে আতঙ্কিত হবেন না। সাধারণত কোনো পুরনো প্লাগিন নতুন ভার্সনের সাথে মিলছে না। ব্যাকআপ থাকলে কয়েক মিনিটে ফেরানো যায়। ডাটাবেসের এরর দেখালে পড়ুন: Error Establishing a Database Connection: কারণ ও সমাধান।
নিজে আপডেট করার সময় নেই? WEB DATA HOSTS-এর WordPress হোস্টিং-এ সার্ভার সবসময় হালনাগাদ থাকে, আর ব্যাকআপ নিয়ে আপনার সাইটের আপডেট আমরা করে দিতে পারি। WhatsApp-এ জানান।
WordPress আপডেট করলেই কি সব নিরাপদ?
না, তিনটা জিনিস আলাদা করে আপডেট রাখতে হয়:
- WordPress কোর (এই লেখার বিষয়)
- প্লাগিন আর থিম: বেশিরভাগ হ্যাক এদিক দিয়েই হয়। বিস্তারিত: বাংলাদেশে ওয়ার্ডপ্রেস সাইট হ্যাক হওয়ার ৩টি আসল কারণ।
- সার্ভারের PHP: এটা WordPress আপডেটের সাথে আসে না। অক্টোবরের PHP ত্রুটি নিয়ে পড়ুন: PHP2Shell: সহজ ভাষায় পুরো খবর।
WEB DATA HOSTS-এর গ্রাহকদের জন্য
আমাদের WordPress হোস্টিং-এর সার্ভারে Imunify360 রিয়েল-টাইম স্ক্যান আর ফায়ারওয়াল সবসময় চালু থাকে। এগুলো অনেক আক্রমণ আটকায়। কিন্তু আপনার সাইটের ভেতরের WordPress, প্লাগিন আর থিম আপডেট রাখা সাইটের মালিকের দায়িত্ব।
নিজে আপডেট করতে ভয় লাগে, বা আপডেটের পর সাইটে সমস্যা হয়েছে? আমাদের জানান। ভুয়া "ওয়ার্ডপ্রেস আপডেট করুন" ইমেইল থেকেও সাবধান থাকুন: ভুয়া ইমেইল চেনার ৭টা উপায়। সাইট হ্যাক হয়ে থাকলে আছে আমাদের ওয়েবসাইট হ্যাক ফিক্সিং সার্ভিস।
সাধারণ প্রশ্ন
আপডেট করলে কি আমার লেখা, ছবি বা অর্ডার মুছে যাবে? না। WordPress আপডেট শুধু মূল ফাইলগুলো বদলায়। আপনার পোস্ট, পেজ, ছবি, অর্ডার আর সেটিং ডাটাবেস আর uploads ফোল্ডারে থাকে, সেগুলো যেমন আছে তেমনই থাকে। তবুও সাবধানতার জন্য আগে ব্যাকআপ নেওয়া ভালো অভ্যাস।
আমার সাইটে শুধু আমি একা লগইন করি। তাহলেও কি আপডেট জরুরি? হ্যাঁ। বেশিরভাগ XSS-এর জন্য অন্য অ্যাকাউন্ট লাগলেও আপডেটের সময়ের দুর্বলতা আর অন্য কিছু সমস্যা সব সাইটের জন্যই প্রযোজ্য। তাছাড়া পুরনো ভার্সনে থাকা সাইট হ্যাকারদের স্বয়ংক্রিয় স্ক্যানারে সহজে ধরা পড়ে।
WordPress 7.2 তো আসছে, তাহলে এখন আপডেট না করে অপেক্ষা করি? না। 7.2 এখনো বেটা পর্যায়ে, মানে পরীক্ষামূলক। চালু সাইটে বেটা বসাবেন না। এখন 7.1.4 নিন, 7.2 স্থিতিশীলভাবে এলে তখন আপডেট করবেন।
💬 ওয়ার্ডপ্রেস সাইট আপডেট, ব্যাকআপ বা হ্যাক নিয়ে সাহায্য দরকার? WhatsApp করুন: +880 1841-440202, অথবা যোগাযোগ পেজ থেকে লিখুন। ঢাকা বা বাংলাদেশের যেকোনো জায়গা থেকে অনলাইনে সাপোর্ট দিই।